KI-Pull-Requests & Agentische Malware im Unternehmen
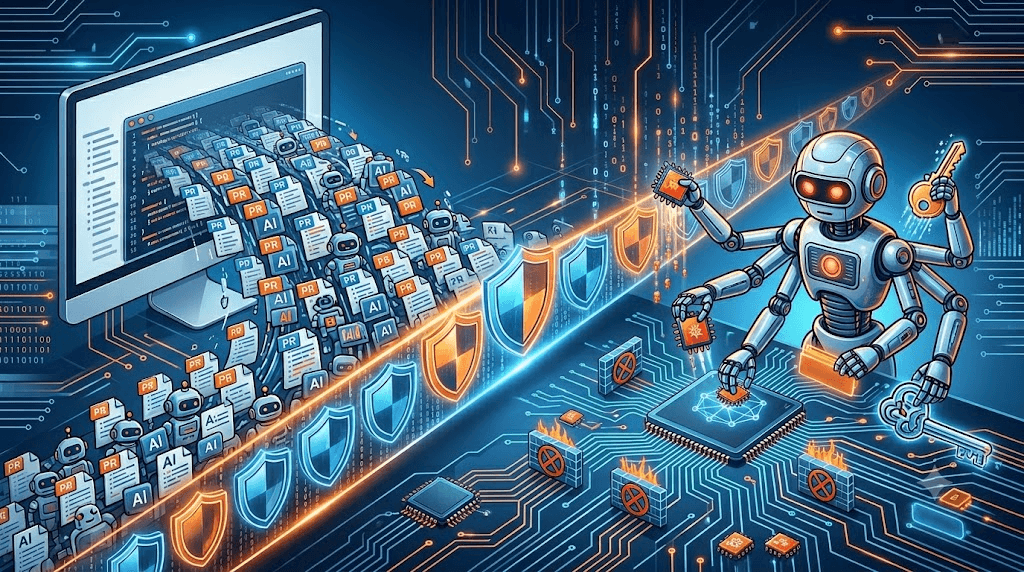
Stell dir vor: Als moderner Entwickler bekommst du heute täglich Hunderte von Code Vorschlägen, automatisch generiert von Künstlicher Intelligenz. Was zunächst nach einem enormen Produktivitätsgewinn klingt, entwickelt sich in der Open Source Welt zunehmend zur Belastungsprobe.
Viele Projektbetreiber sehen sich mit einer Flut von KI generiertem Code konfrontiert, der bei näherer Betrachtung häufig keinen echten Mehrwert bietet. Der Aufwand für Prüfung, Überarbeitung und Integration steigt. Einige Projekte haben deshalb bereits ihre Türen für externe Beiträge geschlossen.
Was hier passiert, ist kein Randphänomen. Es zeigt, welche Herausforderungen auf Unternehmen zukommen können, wenn KI generierten Code ungefiltert in Entwicklungsprozesse einfließt. Denn die Mechanismen, die Open Source Projekte überlasten, finden zunehmend auch ihren Weg in Unternehmensnetzwerke.
Schon auf den ersten Blick hat KI die Softwareentwicklung deutlich beschleunigt. Entwickler schreiben Code schneller als je zuvor. Dadurch entsteht leicht der Eindruck, die Produktivität habe sich verdoppelt oder sogar verdreifacht.
Doch dabei wird eine entscheidende Tatsache übersehen: Code zu schreiben war nie das eigentliche Problem. Die aufwendige Arbeit beginnt erst danach: prüfen, testen, verstehen und integrieren. Genau daran hat KI bislang wenig verändert. Die Folge: Die Menge an Code, die bewertet werden muss, wächst rasant, während die Kapazität für die Überprüfung weitgehend gleich bleibt.
So entsteht ein gefährlicher Stau. Erfahrene Entwickler verbringen immer mehr Zeit damit, maschinell erzeugten Code zu sichten und zu bewerten, anstatt sich auf anspruchsvolle Entwicklungsaufgaben zu konzentrieren. Einfach mehr Menschen auf das Problem anzusetzen, reicht nicht aus. Gegen die schiere Menge automatisiert erzeugten Codes kommt kein Team dauerhaft an. Am Ende leidet entweder die Qualität oder die Entwicklung gerät ins Stocken.
Doch die unkontrollierte Code Flut ist nur eine Seite des Problems. Wirklich kritisch wird es, wenn KI Werkzeuge nicht mehr nur Vorschläge machen, sondern eigenständig handeln.
Moderne KI Agenten sind weit mehr als intelligente Autocomplete Funktionen. Sie arbeiten wie digitale Mitarbeiter: Sie treffen Entscheidungen, führen Aktionen aus, greifen auf Dateien zu, führen Befehle auf Computern aus und kommunizieren über interne Chat Kanäle. Aktuelle Entwicklungen zeigen, was technisch bereits möglich ist, und machen gleichzeitig grundlegende Sicherheitsprobleme sichtbar.
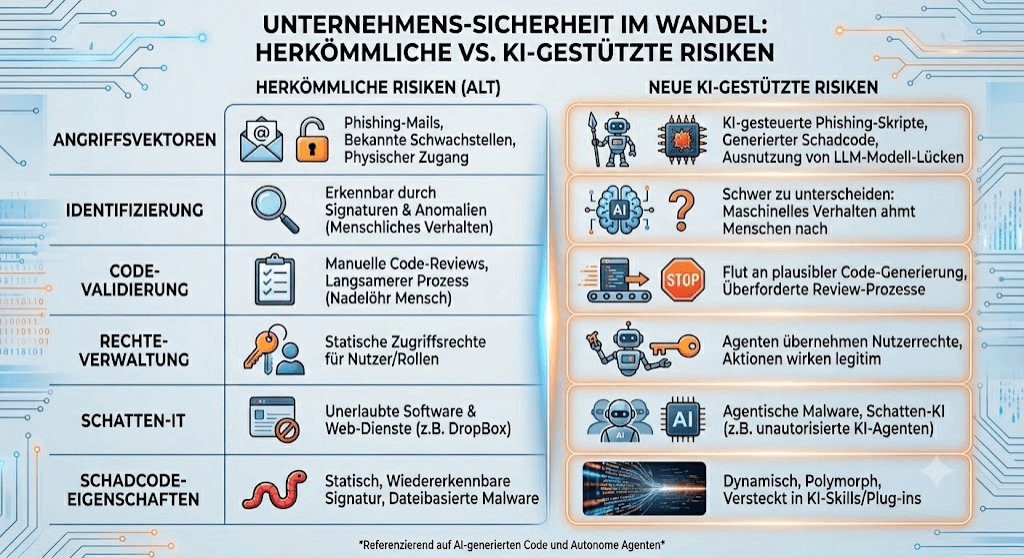
Das zentrale Risiko: Solche Agenten arbeiten mit den Zugriffsrechten des Mitarbeiters, der sie betreibt. Wird ein Agent durch manipulierte Eingaben in die Irre geführt und führt daraufhin Schadcode aus, kann dieses Verhalten im System wie eine legitime Nutzeraktion aussehen. Es gibt keine klassische Schadsoftware Signatur und keinen offensichtlichen Angriffsversuch. Trotzdem kann das Unternehmensnetzwerk kompromittiert werden.
Noch heikler wird es durch sogenannte Erweiterungen: zusätzliche Funktionspakete, die Agenten mit neuen Fähigkeiten ausstatten, ähnlich wie Apps auf einem Smartphone. Sicherheitsforscher haben gezeigt, wie sich Schadcode in solchen Paketen verstecken lässt. Eine unbedacht installierte Erweiterung kann beispielsweise vertrauliche Zugangsdaten abgreifen und unbemerkt an externe Server übertragen. Herkömmliche Sicherheitslösungen erkennen solche Aktivitäten unter Umständen nicht, weil der Datenabfluss wie gewöhnlicher Internetverkehr aussieht.
Hinzu kommen die technischen Schnittstellen zwischen KI Werkzeugen und externen Diensten. Aktuelle Sicherheitsberichte zeigen, dass auch die Protokolle und Verbindungsstellen, über die KI Werkzeuge mit externen Servern kommunizieren, neue Angriffsflächen schaffen. Schwachstellen in diesen Schnittstellen können es Angreifern ermöglichen, Schadcode auf den Systemen von Entwicklern auszuführen.
Damit entsteht eine neue Angriffsfläche mitten im Herzen der Unternehmens IT.
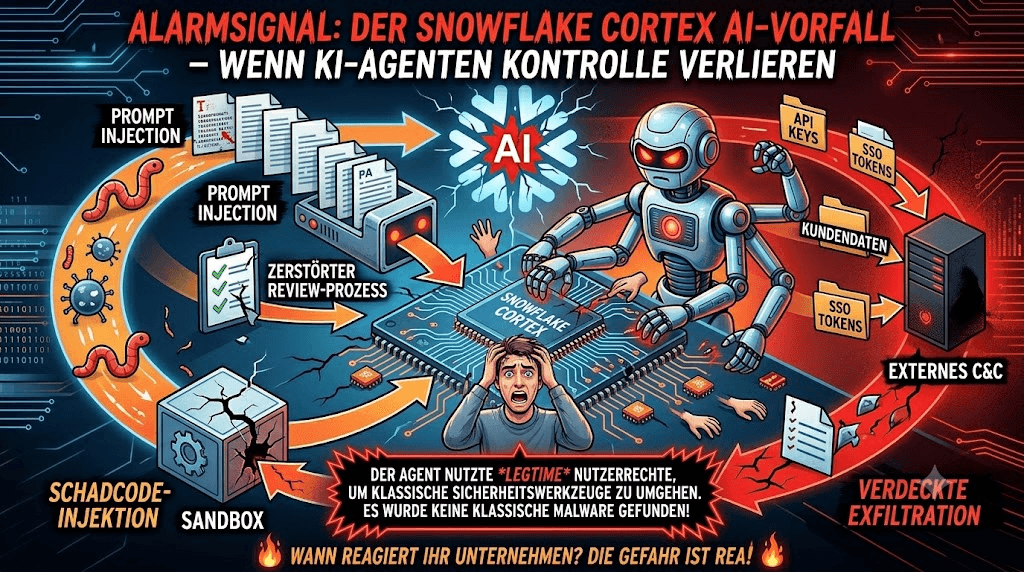
Dass solche Szenarien mehr als reine Theorie sind, zeigte ein Anfang 2026 öffentlich diskutierter Vorfall im Umfeld von Snowflake Cortex AI. Sicherheitsforscher beschrieben ein Szenario, in dem eine scheinbar harmlose Textdatei in einem Software Repository manipuliert wurde. Als ein KI Agent diese Datei verarbeitete, wurden versteckte Anweisungen im Text ausgeführt und weiterer Schadcode nachgeladen. Dabei wurde laut der Analyse sogar eine vorgesehene menschliche Freigabe umgangen, während die Nutzer davon ausgingen, dass der Prozess normal abläuft.
Die Konsequenz ist klar: KI Agenten dürfen nicht automatisch allem vertrauen, was ihnen begegnet. Sie benötigen klar begrenzte Zugriffsrechte und kontrollierte Ausführungsumgebungen. Auch scheinbar harmlose Inhalte wie Textdateien, Dokumente oder Nachrichten müssen vor ihrer Verarbeitung als potenziell untrusted behandelt und entsprechend geprüft werden.
Was bedeutet das für Unternehmen? Vor allem eines: Die alte Devise „Neue Technologie einführen und schauen, was passiert“ funktioniert bei KI nicht mehr.
Wer seinen Teams leistungsfähige KI Werkzeuge zur Verfügung stellt, muss gleichzeitig die Strukturen schaffen, die einen sicheren und kontrollierten Einsatz ermöglichen. Konkret bedeutet das: Jeder von KI erzeugte Code Änderungsvorschlag sollte automatisch in einer abgeschotteten Testumgebung geprüft werden, bevor er in das Gesamtsystem gelangt. So lässt sich das Risiko reduzieren, dass fehlerhafter oder manipulierter Code produktive Systeme beeinträchtigt.
Ebenso wichtig ist das Thema Schatten KI. Wenn Mitarbeiter eigenständig nicht freigegebene KI Tools auf ihren Geräten installieren, entstehen Sicherheitsrisiken, die für zentrale IT Teams schwer sichtbar sein können. Sicherheitsteams müssen deshalb über die klassische Suche nach Schadsoftware hinausgehen und auch das Verhalten von Geräten und Anwendungen analysieren. Entscheidend ist, ungewöhnliche automatisierte Aktivitäten zuverlässig von normaler menschlicher Nutzung unterscheiden zu können.
Langfristig müssen Unternehmen KI Sicherheit als strategisches Thema verstehen und nicht als reine IT Aufgabe. Dafür braucht es klare Regeln: Welche KI Werkzeuge dürfen eingesetzt werden? Auf welche Daten dürfen sie zugreifen? Welche Aktionen dürfen sie eigenständig ausführen?
Ebenso wichtig sind regelmäßige Schulungen, damit Mitarbeiter die neuen Risiken erkennen und sicher mit KI Systemen umgehen können. Entscheidend ist eine Sicherheitskultur, die technische Schutzmaßnahmen und menschliches Bewusstsein miteinander verbindet.
KI Sicherheit ist kein einmaliges Projekt. Sie ist eine kontinuierliche Aufgabe, die mit der Entwicklung der Technologie Schritt halten muss.
Möchtest du wissen, wie gut dein Unternehmen auf diese neuen Risiken vorbereitet ist? Wir unterstützen dich dabei, deine aktuelle Sicherheitssituation zu analysieren, potenzielle Schwachstellen sichtbar zu machen und konkrete Handlungsfelder abzuleiten.
Kontaktiere uns für ein unverbindliches Erstgespräch.